

ثغرات امنية تهدد ملايين المواقع حول العالم وتحذيرات من استغلالها
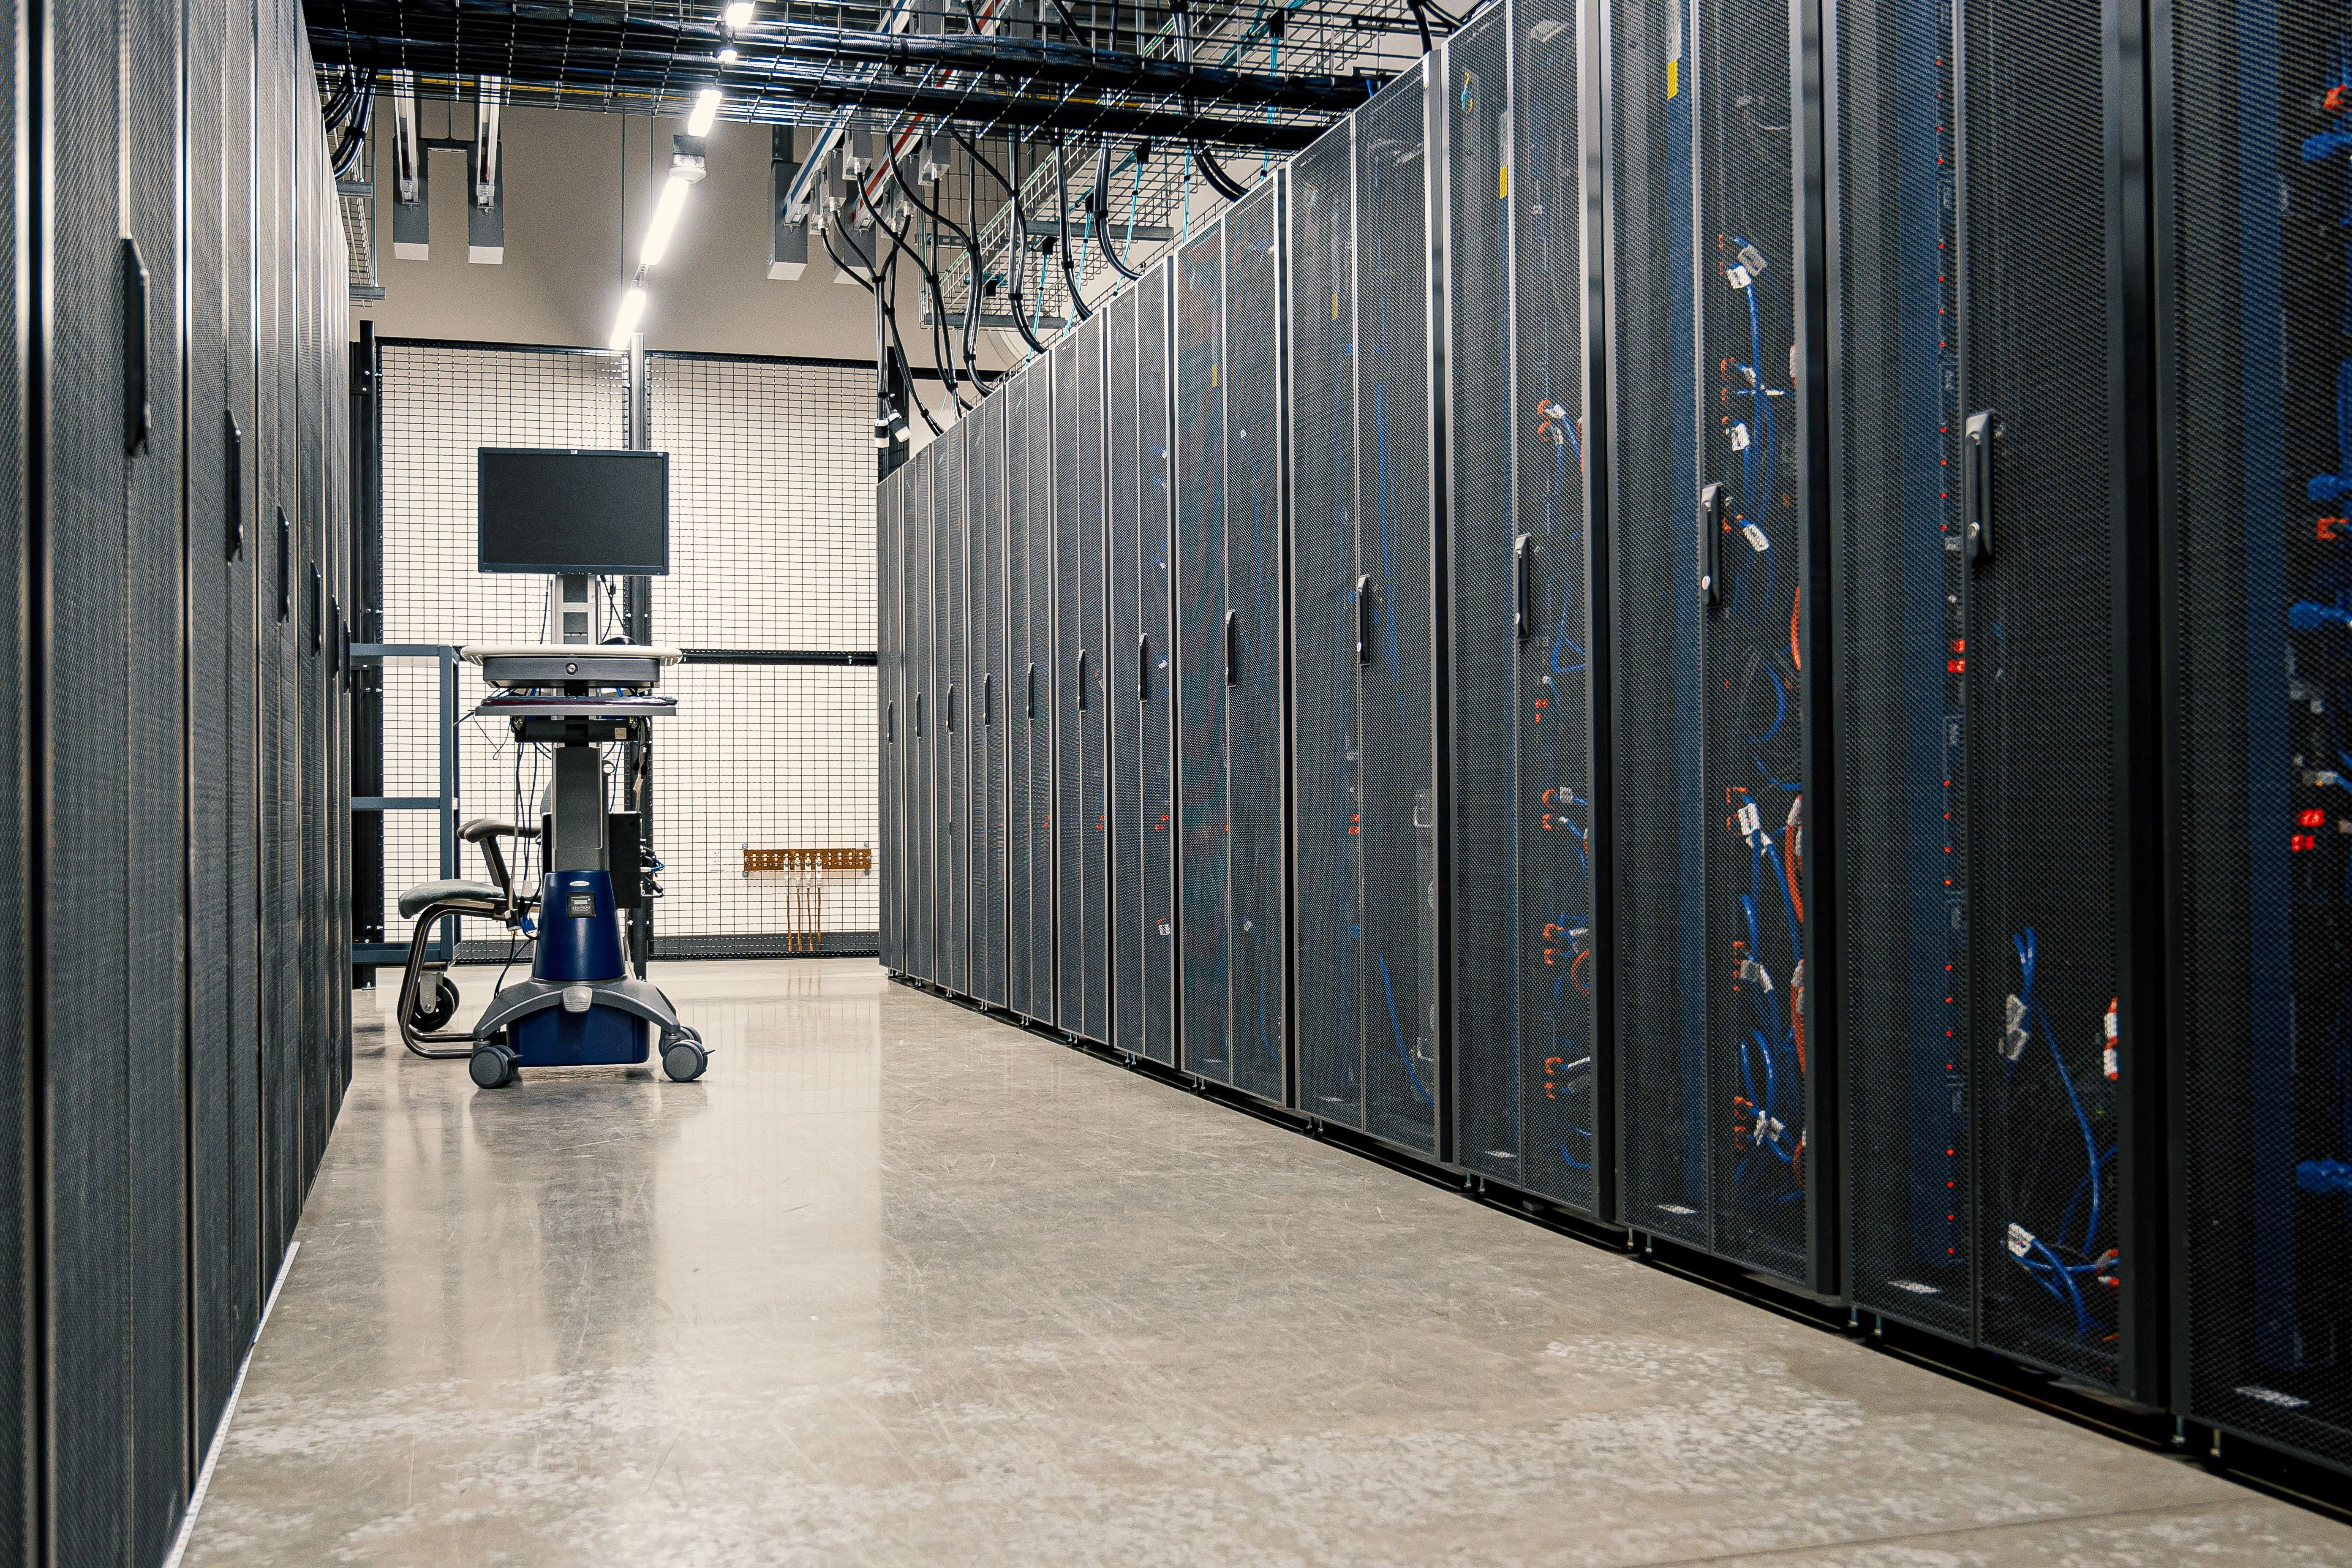
تتسارع مؤسسات حكومية وشركات تقنية كبرى حول العالم الى اتخاذ خطوات وقائية عاجلة تشمل تعطيل خدماتها مؤقتا أو تحديث انظمتها بشكل فوري، وذلك عقب الكشف عن ثغرتين امنيتين خطيرتين في لغة البرمجة الشهيرة بي اتش بي التي تعد العمود الفقري لنسبة ضخمة من مواقع وتطبيقات الانترنت.
واوضحت الجهات المسؤولة عن تطوير اللغة ان هذه الثغرات تتيح للمهاجمين تنفيذ اوامر برمجية خبيثة على خوادم الويب عن بعد ودون الحاجة الى بيانات اعتماد او تسجيل دخول، مما دفع خبراء الامن السيبراني الى اطلاق صافرات الانذار من مخاطر استهداف الانظمة التي لا تزال تعمل بالنسخ القديمة غير المحدثة.
واكدت وكالة رويترز ان عددا من المؤسسات الحكومية في دول اوروبية اضطرت الى اخراج مواقعها وخدماتها من الخدمة مؤقتا كإجراء احترازي لحماية بياناتها، بينما دعت هيئات الامن السيبراني جميع مديري الانظمة الى تثبيت التحديثات الامنية الجديدة فورا او عزل الخوادم المعرضة للخطر حتى يتم تأمينها بشكل كامل.
وبينت التحليلات التقنية ان الثغرتين تحملان تصنيفا حرجا بدرجة خطورة وصلت الى 9.2 من 10، حيث ترتبط الاولى بخلل في معالجة نفاد الذاكرة يؤدي الى فساد البيانات، بينما تتعلق الثانية ببقاء حالة داخلية مرتبطة بطلب سابق مما يتيح استغلال بيانات قديمة في عمليات غير مصرح بها، وهو ما قد يمنح المهاجمين وصولا كاملا الى الموارد المحمية.
واضافت الجهات المختصة ان مشروع بي اتش بي اتاح بالفعل نسخا مصححة تشمل الاصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35، مطالبة المستخدمين بضرورة التحديث الفوري، خاصة بعدما حذرت وكالة الامن السيبراني التابعة للاتحاد الاوروبي من بدء ظهور نماذج اولية لاستغلال هذه الثغرات في الاوساط التقنية.
وكشفت تقارير حديثة عن دور لافت للذكاء الاصطناعي في هذه القضية، حيث ساعدت نماذج متقدمة مثل جي بي تي 5.6 سول وجيميناي 4 ارغون الباحثين في اكتشاف اخطاء برمجية كانت مخفية لسنوات طويلة، واوضحت شركة الامن السيبراني التابعة لغوغل ان هذه الادوات قللت من مستوى التعقيد اللازم لبناء وسائل استغلال عملية، مما يضع المؤسسات امام تحديات امنية جديدة تتطلب سرعة استجابة فائقة.
وشدد الخبراء على ان مجرد اكتشاف الثغرة لا يعني وقوع الاختراق، لكن بقاء الانظمة دون تحديث يفتح بابا واسعا للمخترقين، خاصة ان لغة بي اتش بي تشغل نحو 75% من مواقع الانترنت حول العالم، بما في ذلك منصات شهيرة مثل ووردبريس ودروبال، مما يجعل نطاق التأثير المحتمل واسعا جدا ويشمل مؤسسات متنوعة.
واشار المختصون الى ان بعض بوادر هذه الثغرات تعود الى عام 2024، الا ان الباحثين لم يتمكنوا حينها من صياغة مسارات استغلال عملية، وهو ما يبرز الفارق الجوهري بين اكتشاف الخلل وبين تحويله الى وسيلة هجومية فعالة، مشيرين الى اهمية المراقبة المستمرة لسجلات الخوادم بحثا عن اي نشاط غير معتاد.
وختاما، دعت الجهات الامنية جميع المؤسسات الى حصر خوادمها وتطبيق التصحيحات الامنية فورا، مع ضرورة عزل الانظمة التي يتعذر تحديثها عن الشبكة العامة، مؤكدة ان الامن الرقمي في الوقت الحالي يعتمد بشكل اساسي على سرعة التنسيق بين المطورين ومشغلي الانظمة لغلق نوافذ الاستغلال قبل ان يتمكن المهاجمون من استغلالها.