

ثغرة امنية تضع بيانات عملاء اكبر بنوك الهند تحت مجهر القراصنة
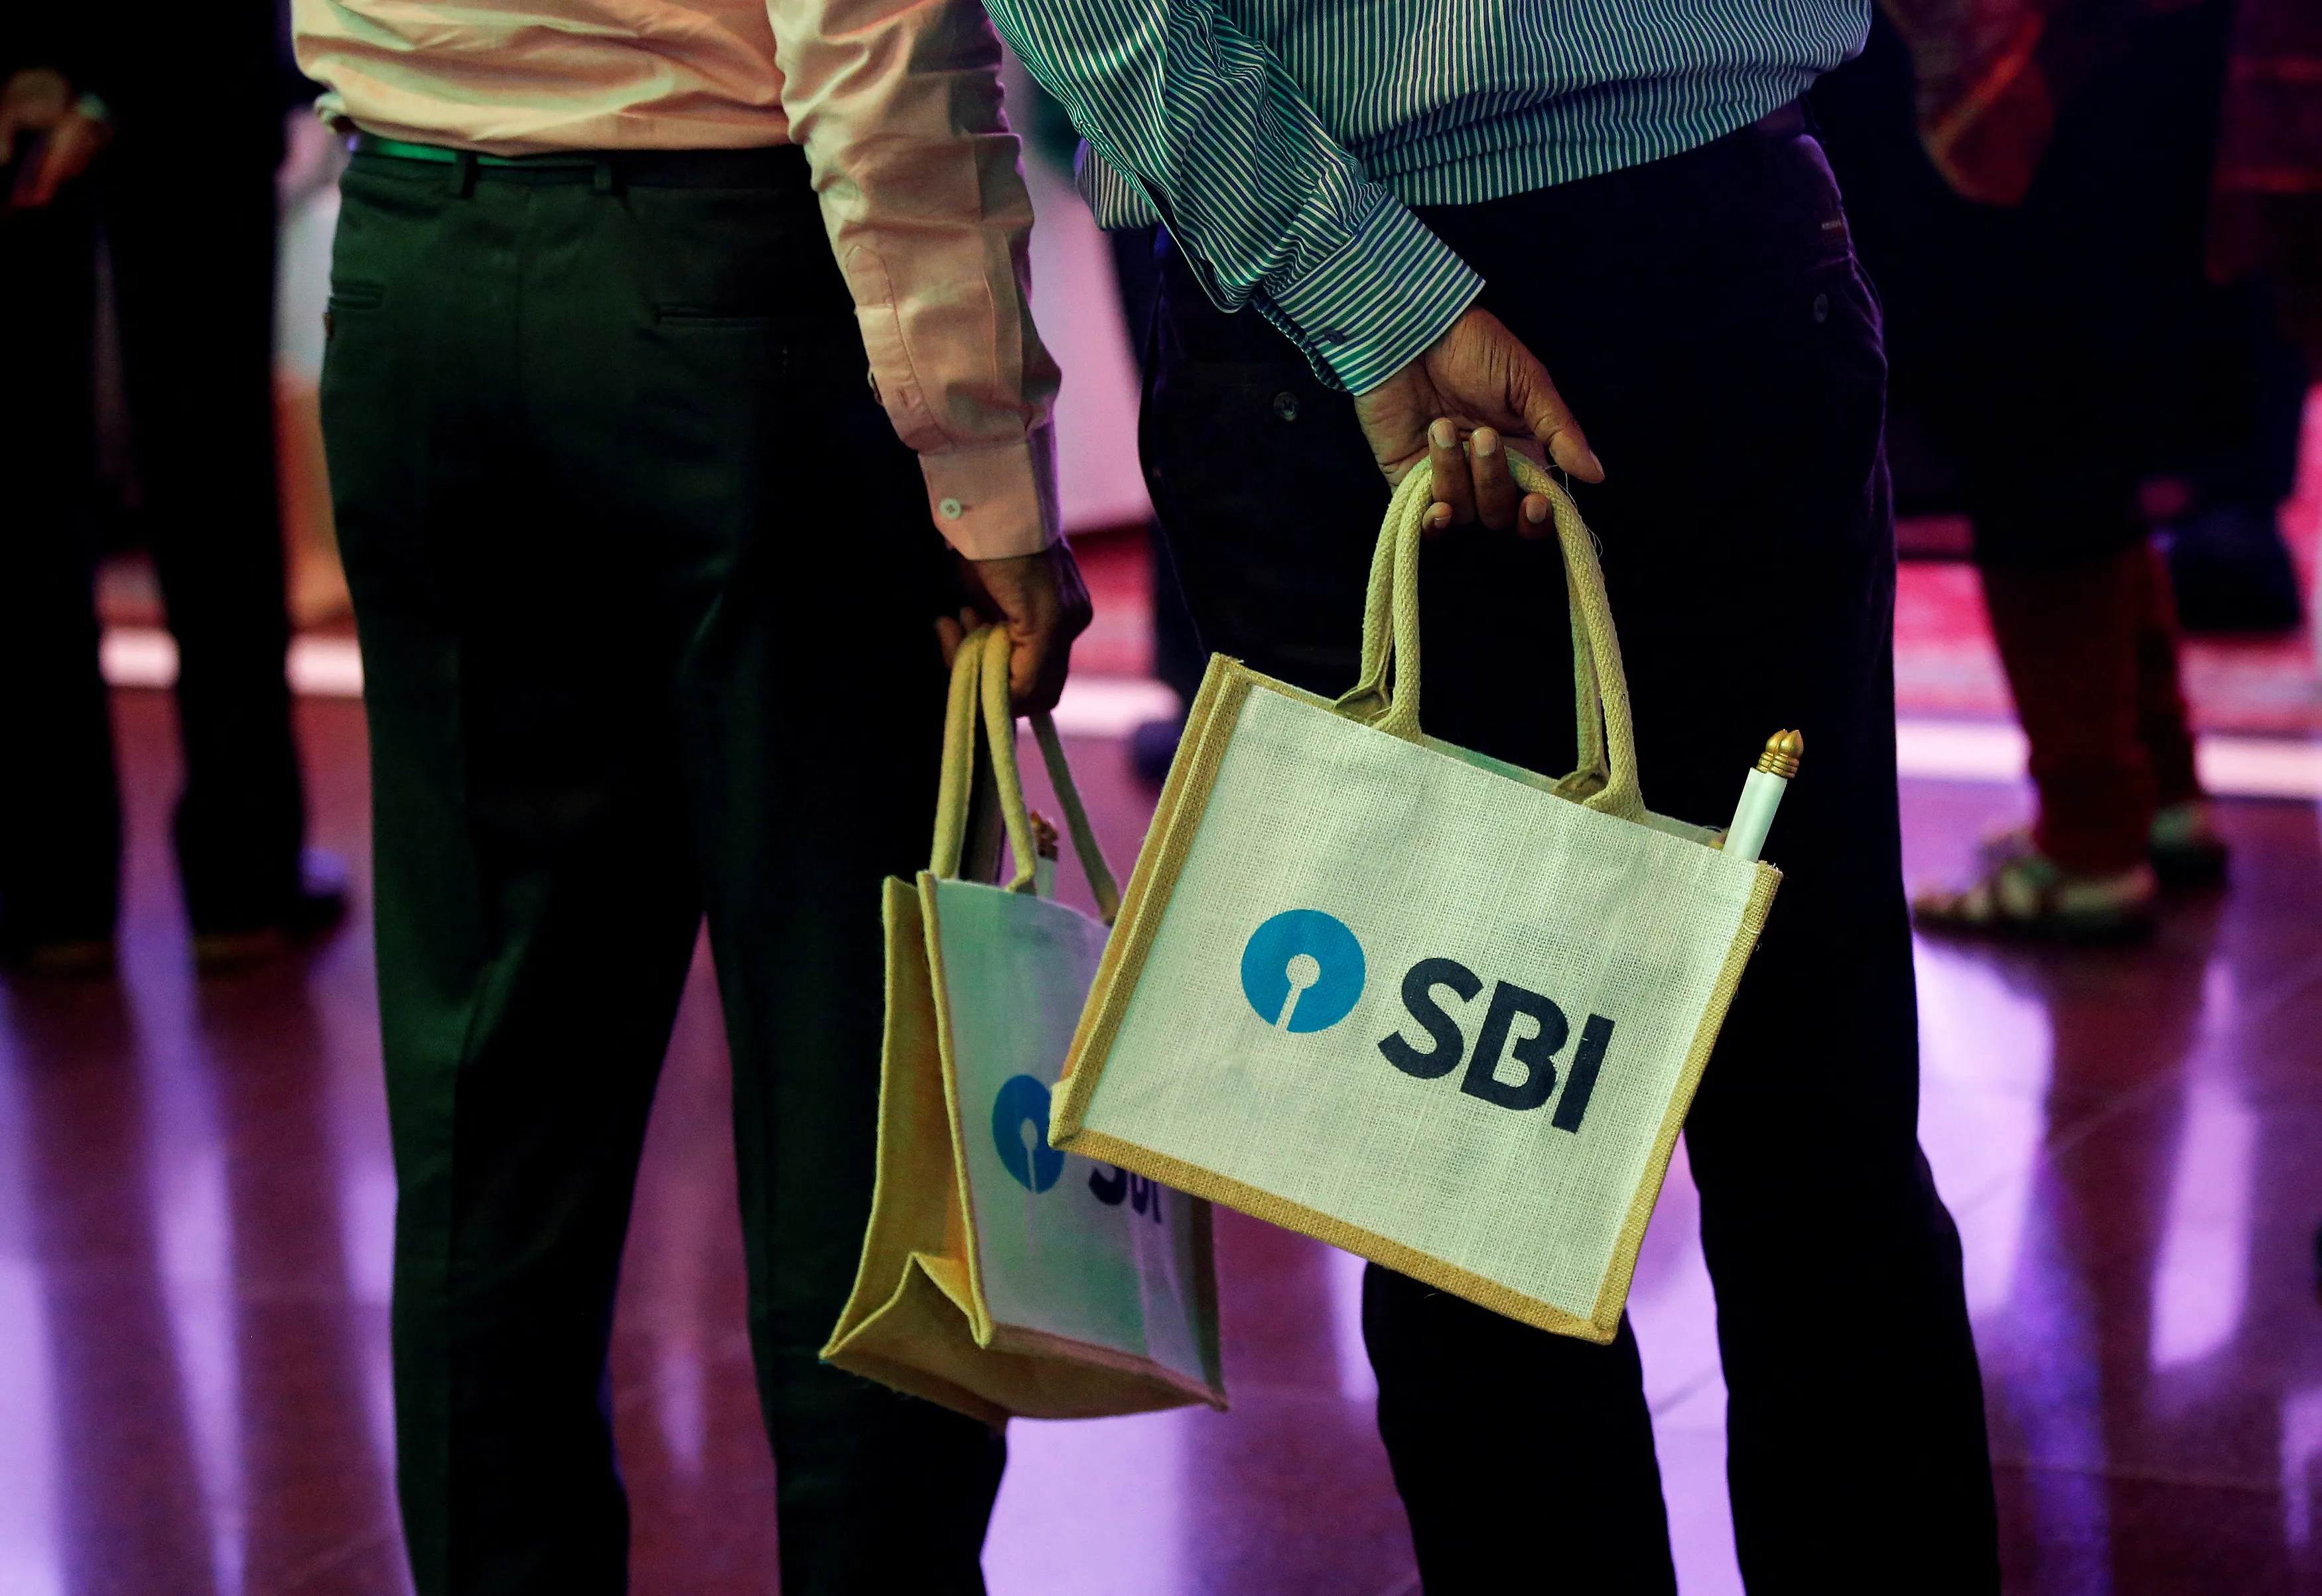
كشف بنك الهند الحكومي عن تعرضه لعملية اختراق سيبراني طالت عددا من سجلات موظفيه وعملائه، مما ادى الى ظهور الاف البيانات الحساسة على منصات الانترنت المظلم. واكد البنك في افصاح رسمي قدمه للبورصة ان التحقيقات لا تزال جارية للوقوف على تفاصيل الحادثة وحجم التسريب الفعلي، مبينا ان انظمة البنك لا تزال تعمل بشكل طبيعي دون ان تتأثر العمليات المالية او الخدمات الاساسية المقدمة للجمهور.
واوضح البنك انه تلقى تنبيهات عاجلة في منتصف اكتوبر الجاري من وكالات الدفاع السيبراني وفرق الاستجابة للطوارئ، تفيد بوجود تسريبات لبيانات تخص عملاء البنك. واظهرت المراجعات الاولية وجود نحو 3897 سجلا تم التحقق من صحتها من اصل مئات الالاف من السجلات التي قد تحتوي على تكرارات، مشددا على ان الفرق التقنية تعمل على حصر نطاق البيانات المسربة ومصادرها بدقة.
واكدت التقارير التقنية ان البيانات التي طالها التسريب تضمنت معلومات شخصية مثل ارقام الهواتف وتواريخ الميلاد والاسماء وعناوين البريد الالكتروني ومعرفات الفروع، اضافة الى بيانات وصفية مرتبطة بالقروض. وكشفت المصادر ان البنك طمأن عملاءه بان التسريب لم يمس ارقام الحسابات البنكية او الارصدة او كلمات المرور او تفاصيل البطاقات الائتمانية، مما يقلل من مخاطر السرقة المباشرة للاموال.
وبينت التحليلات ان الخطر الاكبر يكمن في عمليات التصيد الاحتيالي التي قد يلجأ اليها القراصنة باستخدام تلك البيانات الشخصية لانتحال صفة البنك. واظهرت عمليات مطابقة قامت بها جهات مستقلة صحة بعض البيانات المسربة عبر مقارنة ارقام الهواتف بصور شخصية، مما يعزز فرضية وقوع الاختراق فعليا، في حين لم يعلن البنك عن خطوات تعويضية او اجراءات امنية اضافية للعملاء المتضررين حتى الان.
واضافت المعطيات ان هذا الحادث ليس الاول من نوعه في القطاع المصرفي الهندي، حيث سبق ان واجه بنك بارودا الحكومي هجوما مشابها قبل اشهر دون الكشف عن تفاصيل دقيقة حول حجم الاختراق. ويأتي هذا الحادث ليضع المؤسسات المالية امام تحديات متزايدة في حماية خصوصية العملاء من التهديدات السيبرانية المتطورة التي تستهدف استغلال البيانات في انشطة غير مشروعة عبر الشبكات المظلمة.